Vom KI-Assistenten zum KI-Agenten: Was Unternehmen jetzt wissen sollten
Vom KI-Assistenten zum KI-Agenten: Was Unternehmen jetzt wissen sollten
Viele Unternehmen haben sich gerade erst an KI-Assistenten gewöhnt. Texte schreiben, Meetings zusammenfassen oder Informationen strukturieren, generative KI ist in zahlreichen Arbeitsbereichen angekommen.
Doch die Entwicklung geht bereits weiter.
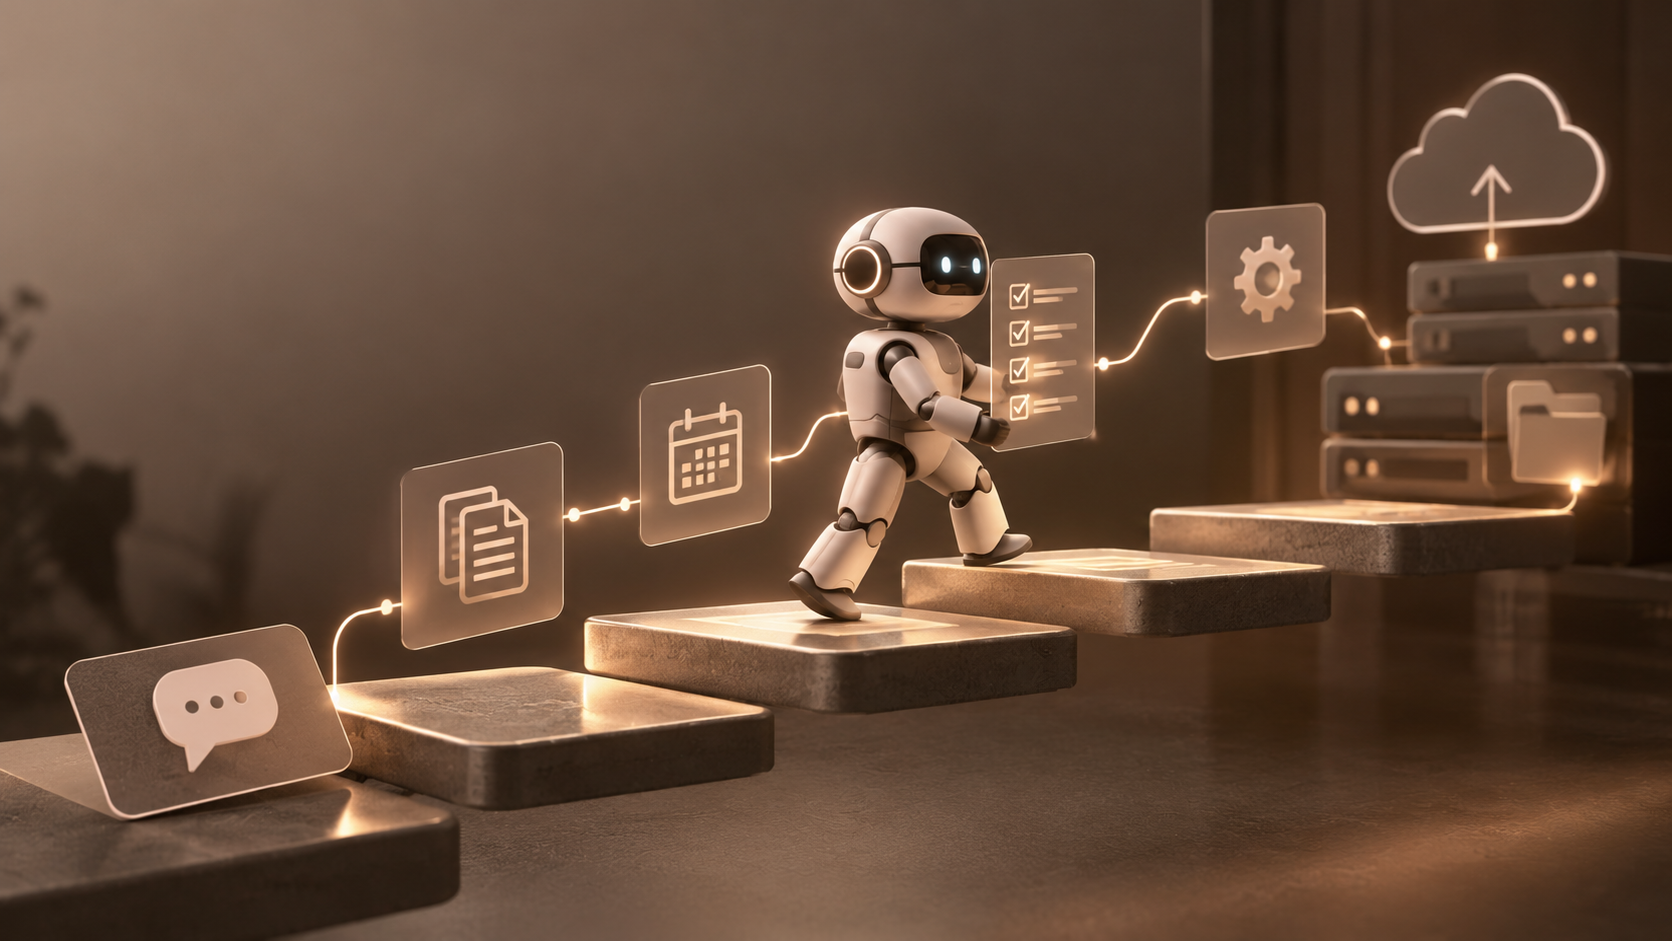
Die nächste Generation künstlicher Intelligenz kann nicht nur auf Fragen antworten, sondern auch selbstständig handeln. Solche KI-Agenten können Aufgaben planen, Informationen aus unterschiedlichen Systemen abrufen und innerhalb definierter Grenzen Aktionen ausführen.
Damit verändert sich auch die Rolle der Unternehmens-IT.
Was unterscheidet einen Agenten von einem Chatbot?
Ein Chatbot wartet auf eine Eingabe und liefert eine Antwort.
Ein KI-Agent kann dagegen ein Ziel erhalten.
Er entscheidet anschließend, welche Informationen benötigt werden, auf welche Systeme zugegriffen werden muss und welche Schritte notwendig sind.
Beispielsweise könnte ein Agent einen internen Supportfall analysieren, relevante Informationen sammeln, eine Lösung vorschlagen und bestimmte Standardmaßnahmen automatisch durchführen.
Der Mensch muss dadurch nicht mehr jeden einzelnen Schritt vorgeben.
KI wird Teil der IT-Infrastruktur
Genau dadurch wird KI zu mehr als einem zusätzlichen Softwaretool.
Agenten greifen auf Unternehmensdaten, Anwendungen und APIs zu. Sie werden damit Teil der technischen Infrastruktur eines Unternehmens.
Microsoft beschreibt deshalb die Identität von AI Agents als zentralen Sicherheitsfaktor. Agenten benötigen eigene Berechtigungen und müssen kontrolliert werden können, ähnlich wie Benutzer oder andere digitale Identitäten.
Die neue Frage lautet: Wer darf was?
Bisher konzentrierte sich die IT vor allem darauf, welche Mitarbeiter Zugriff auf welche Daten erhalten.
Künftig kommt eine weitere Ebene hinzu:
Welche KI darf auf welche Daten zugreifen?
Unternehmen müssen nachvollziehen können, welche Agenten aktiv sind, wer für sie verantwortlich ist und welche Rechte sie besitzen.
IBM beschreibt genau diese Entwicklung als neue Herausforderung der Unternehmens-IT: Sobald Agenten eigenständig auf Systeme und Daten zugreifen, wird Identitätsmanagement zur Grundlage für Vertrauen und Sicherheit.
Das Risiko von „Agent Sprawl“
Ähnlich wie bei früherer Schatten-IT besteht die Gefahr, dass immer mehr KI-Agenten eingesetzt werden, ohne dass die IT-Abteilung einen vollständigen Überblick besitzt.
Microsoft spricht in diesem Zusammenhang von „Agent Sprawl“.
Wenn verschiedene Abteilungen selbstständig Agenten erstellen oder einsetzen, können unklare Berechtigungen, doppelte Systeme oder unkontrollierte Datenzugriffe entstehen.
Eine zentrale Verwaltung und klare Richtlinien werden deshalb immer wichtiger.
Zero Trust gilt auch für KI
Das bekannte Zero-Trust-Prinzip lässt sich auch auf KI-Agenten übertragen.
Ein Agent sollte nur jene Berechtigungen erhalten, die für seine konkrete Aufgabe notwendig sind.
Zugriffe sollten überprüft, protokolliert und bei Bedarf jederzeit widerrufen werden können.
Auch Microsoft sieht Zero Trust als wichtigen Ansatz, um autonome KI-Systeme sicher in Unternehmensumgebungen einzubinden.
Nicht jeder Prozess braucht sofort einen Agenten
Trotz aller Möglichkeiten sollte KI nicht automatisch überall eingesetzt werden.
Unternehmen sollten zunächst Prozesse identifizieren, bei denen Automatisierung tatsächlich einen messbaren Nutzen bringt.
Ein guter Start sind klar definierte und wiederkehrende Aufgaben mit überschaubarem Risiko.
So lässt sich Erfahrung sammeln, bevor Agenten Zugriff auf besonders kritische Systeme oder sensible Daten erhalten.